Secure Email Gateway (SEG)
Ce este și cum protejează emailul unei companii
Emailul rămâne unul dintre principalele canale prin care companiile primesc mesaje nedorite, tentative de phishing, atașamente periculoase și alte amenințări. Filtrarea acestora poate fi realizată direct pe serverul de email, dar există și o abordare diferită: oprirea mesajelor periculoase înainte ca acestea să ajungă la server.
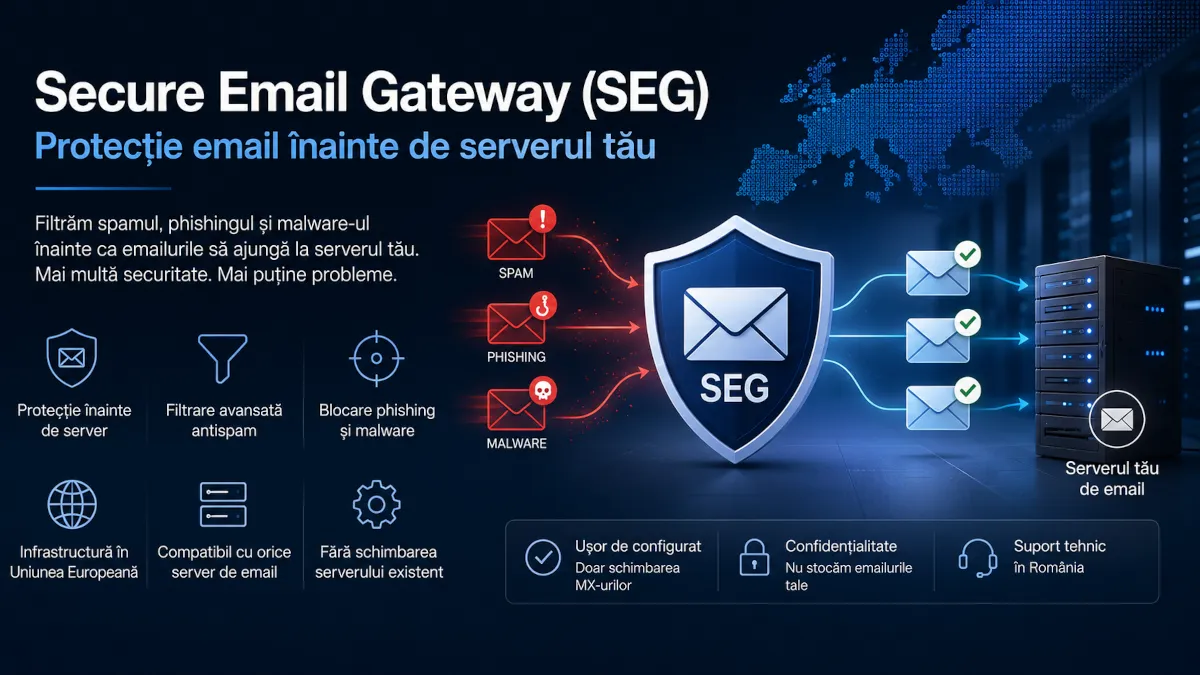
Aceasta este funcția unui Secure Email Gateway (SEG). Un Secure Email Gateway creează un strat de protecție între internet și infrastructura de email a companiei. Mesajele sunt analizate mai întâi de gateway, iar serverul companiei primește numai traficul care a trecut de filtrele de securitate.
Ce este un Secure Email Gateway?
Un Secure Email Gateway, prescurtat SEG, este un sistem intermediar prin care trece traficul de email înainte de a ajunge la serverul destinatarului.
Într-o configurație clasică, traseul unui mesaj este:
Atunci când este utilizat un Secure Email Gateway, traseul devine:
Gateway-ul devine astfel primul punct de contact pentru mesajele trimise către domeniul protejat.
În această etapă pot fi aplicate mai multe mecanisme de securitate pentru identificarea spamului, tentativelor de phishing, expeditorilor cu reputație slabă, domeniilor suspecte sau mesajelor care conțin elemente potențial periculoase. Mesajele acceptate sunt transmise ulterior către serverul real de email.
De ce filtrarea înainte de server este diferită
Un filtru instalat direct pe server poate analiza mesajele numai după ce conexiunea SMTP a ajuns deja la infrastructura companiei. Un gateway poate lua anumite decizii mai devreme.
De exemplu, o conexiune provenită de la o sursă cunoscută pentru distribuirea de spam poate fi refuzată înainte ca mesajul complet să fie primit și procesat de serverul final.
Acest model poate reduce:
- numărul conexiunilor SMTP nedorite care ajung la server;
- cantitatea de mesaje care trebuie procesată local;
- consumul inutil de resurse;
- volumul de spam care ajunge la filtrele instalate pe server;
- expunerea directă a infrastructurii de email la traficul SMTP provenit din internet.
Secure Email Gateway-ul nu trebuie privit neapărat ca un înlocuitor al tuturor mecanismelor locale de securitate. Cele două niveluri se pot completa.
Secure Email Gateway sau filtru antispam local
Diferența principală este locul în care are loc filtrarea. Un filtru local, precum SpamAssassin într-un mediu de găzduire, rulează pe infrastructura care găzduiește și căsuțele de email: mesajul ajunge la server, după care este analizat și clasificat.
Nu înseamnă însă că un SEG este obligatoriu mai potrivit în orice situație. Pentru un domeniu cu trafic redus și puține probleme de spam, filtrarea locală poate fi suficientă. Pentru organizațiile care primesc volume mai mari de email sau care doresc un nivel suplimentar de protecție, un gateway dedicat poate deveni util.
Trebuie schimbat serverul de email?
Nu. Unul dintre avantajele modelului Secure Email Gateway este că poate fi introdus în fața infrastructurii existente. Compania își poate păstra serverul și conturile actuale de email.
În funcție de soluția utilizată, un SEG poate funcționa în fața unor platforme precum:
- servere de hosting cu cPanel;
- Plesk;
- Microsoft Exchange;
- Zimbra;
- servere de email administrate independent.
Integrarea se realizează de regulă la nivelul rutării emailului, fără migrarea căsuțelor poștale către furnizorul gateway-ului.
Rolul înregistrărilor MX
Pentru ca mesajele să ajungă mai întâi la gateway, înregistrările MX (Mail Exchange) ale domeniului sunt configurate către infrastructura serviciului SEG. Serverele de pe internet consultă aceste înregistrări pentru a determina unde trebuie livrate mesajele destinate domeniului.
După activarea gateway-ului, fluxul devine:
Gateway-ul verifică mesajul și, dacă acesta este acceptat, îl transmite către infrastructura reală a companiei. Serverul final continuă să gestioneze conturile, folderele și stocarea mesajelor.
Ce tipuri de amenințări poate identifica un SEG
Capabilitățile diferă de la un produs la altul, însă un Secure Email Gateway modern poate utiliza simultan mai multe surse de informații și mecanisme de analiză. Acestea pot include reputația adreselor IP și a domeniilor, verificarea autentificării expeditorului, analiza URL-urilor, reguli antispam, identificarea anumitor tipare de phishing și analiza atașamentelor.
Avantajul utilizării mai multor niveluri este că decizia nu depinde de un singur indicator. Un mesaj poate părea legitim dintr-o anumită perspectivă și suspect din alta.
Cloud Secure Email Gateway sau appliance
Primele generații de gateway-uri de securitate erau adesea implementate sub forma unor echipamente dedicate instalate în infrastructura companiei. Astăzi există și servicii SEG operate în cloud.
În acest model, compania nu trebuie să instaleze sau să administreze propriul appliance. Furnizorul operează infrastructura de filtrare, iar clientul configurează domeniul astfel încât traficul de email să treacă prin aceasta.
Pentru companiile mici și mijlocii, acest model poate elimina administrarea unei infrastructuri suplimentare dedicate exclusiv securității emailului.
Ce se întâmplă dacă serverul companiei este temporar indisponibil
Un aspect important atunci când este evaluat un Secure Email Gateway este modul în care acesta gestionează indisponibilitatea temporară a serverului final.
În funcție de arhitectura serviciului, mesajele acceptate pot fi păstrate temporar, iar livrarea poate fi reîncercată atunci când serverul devine din nou disponibil.
Acest mecanism nu înlocuiește un sistem de backup și nici nu transformă gateway-ul într-un serviciu de găzduire email, dar poate contribui la continuitatea livrării în cazul unor întreruperi temporare.
Când merită și când nu
Un gateway de securitate nu e răspunsul potrivit pentru orice situație. Depinde de volum, de expunere și de miza fiecărui mesaj.
✓Merită dacă
- primești constant cantități mari de spam;
- ești ținta unor tentative de phishing;
- vrei filtrarea înaintea infrastructurii proprii;
- administrezi mai multe căsuțe pe același domeniu;
- nu vrei să migrezi emailul pe altă platformă;
- vrei securitatea emailului separată de serverul care găzduiește căsuțele;
- ai nevoie de administrare centralizată a politicilor.
–Nu se justifică dacă
- ai două-trei adrese, cu trafic redus;
- adresele nu apar nicăieri public;
- corespondența e aproape exclusiv internă;
- ai deja o soluție de gateway care funcționează;
- filtrul inclus în găzduire îți rezolvă problema.
Alegerea trebuie făcută în funcție de traficul real și de nivelul de risc al organizației. Pagina Pentru cine este recomandat detaliază situațiile concrete.
Ce trebuie verificat când alegi un Secure Email Gateway
Numărul funcțiilor disponibile nu este singurul criteriu relevant. Merită verificat:
- ?Unde este procesat traficul. Locația infrastructurii contează pentru conformitate, nu doar pentru viteză.
- ?Există redundanță între gateway-uri. Un singur nod înseamnă un singur punct de eșec, mutat în altă parte.
- ?Cum este gestionată carantina. Cine o poate consulta, cât timp se păstrează mesajele, cum se eliberează unul reținut greșit.
- ?Ce mecanisme de reputație sunt folosite. Și dacă poți afla de ce a fost oprit un mesaj anume.
- ?Ce se întâmplă când un nod e indisponibil. Mesajele așteaptă, se pierd, sau sunt preluate de celelalte?
- ?Cât de ușor se integrează. Dacă cere schimbarea serverului sau migrarea căsuțelor, costul real e mult mai mare decât abonamentul.
Pentru organizațiile din România și Uniunea Europeană poate fi relevantă și localizarea infrastructurii utilizate pentru procesarea mesajelor.
Suportul tehnic este un alt criteriu important. Problemele legate de livrarea emailurilor necesită deseori investigații care implică DNS, SMTP, reputație IP și configurarea serverului final.
SpamFilter.ro ca Secure Email Gateway
SpamFilter.ro este un serviciu Secure Email Gateway administrat pentru companii, proiectat pentru filtrarea mesajelor înainte ca acestea să ajungă la serverul de email al clientului. Serviciul funcționează ca un strat intermediar între internet și infrastructura existentă de email.
Nu este necesară mutarea site-ului, schimbarea furnizorului de hosting sau migrarea căsuțelor poștale. Activarea se realizează prin configurarea înregistrărilor MX ale domeniului, iar mesajele acceptate de infrastructura SpamFilter.ro sunt transmise ulterior către serverul real.
Serviciul este compatibil cu infrastructuri de email bazate pe cPanel, Plesk, Exchange, Zimbra și alte servere SMTP configurate corespunzător.
Infrastructura SpamFilter.ro utilizează gateway-uri independente localizate în centre de date din Uniunea Europeană, iar administrarea serviciului și suportul tehnic sunt oferite în România. Arhitectura și locațiile sunt detaliate pe pagina Infrastructură.
Secure Email Gateway nu înseamnă schimbarea emailului
Aceasta este probabil una dintre cele mai importante diferențe dintre un serviciu SEG și migrarea către o nouă platformă de email.
Un Secure Email Gateway nu trebuie să găzduiască efectiv căsuțele poștale. El poate funcționa ca un strat de securitate amplasat în fața serverului existent:
Astfel, o companie poate adăuga un nivel suplimentar de protecție email fără să schimbe adresele existente, aplicațiile folosite de angajați sau infrastructura pe care sunt găzduite căsuțele poștale.
Pentru organizațiile care doresc să păstreze infrastructura actuală, dar să mute o parte importantă a filtrării înaintea serverului, acesta este principalul rol al unui Secure Email Gateway.
Vrei să vezi ce ar opri un gateway pe domeniul tău?
Testează 30 de zile pe traficul tău real. La final vezi exact câte mesaje s-au oprit, ce fel de mesaje erau și cât ar fi ajuns pe serverul tău fără filtrare.
Pornește testul gratuit