De ce ajung emailurile legitime în Spam
Cum identifici cauza reală, metodic, înainte să schimbi ceva
Ai trimis un email perfect legitim, dar destinatarul îl găsește în folderul Spam. Sau mesajele companiei ajung normal la majoritatea destinatarilor, însă Gmail începe brusc să le clasifice ca spam.
În astfel de situații, problema nu este aproape niciodată conținutul mesajului. Livrarea unui email în Inbox depinde de mai mulți factori: autentificarea domeniului, reputația IP-ului și a domeniului, configurația serverului, istoricul trimiterilor și reacția destinatarilor.
De aceea, identificarea cauzei trebuie făcută metodic. Acest ghid parcurge verificările în ordinea în care merită făcute și explică ce înseamnă fiecare rezultat.
Livrat nu înseamnă ajuns în Inbox
Prima distincție, și cea mai des ratată, este între livrare și plasare în Inbox.
Dacă serverul destinatarului acceptă mesajul prin SMTP, emailul este considerat livrat. După acceptare însă, furnizorul decide singur unde ajunge:
- în Inbox;
- în Spam sau Junk;
- într-o categorie separată, precum Promoții;
- în carantina unui sistem de filtrare;
- într-un sistem suplimentar de securitate al companiei destinatare.
Faptul că serverul tău raportează mesajul ca Delivered nu spune nimic despre unde a ajuns. „Livrat” înseamnă doar că serverul celuilalt l-a acceptat. Un mesaj din folderul Spam este, din perspectiva logului tău, livrat cu succes.
250 OK înseamnă doar că mesajul a fost acceptat. Ce se întâmplă după nu apare în niciun log al tău.Această distincție decide de unde începe investigația: dacă mesajul e respins, răspunsul e în codul SMTP; dacă e livrat dar clasificat ca spam, răspunsul e în reputație și autentificare.
Verifică SPF, DKIM și DMARC
Primul pas este verificarea autentificării domeniului. Cele trei mecanisme lucrează împreună și fiecare răspunde la o întrebare diferită.
SPF
Are voie serverul ăsta să trimită în numele domeniului?O listă publicată în DNS cu serverele autorizate. Se verifică pe adresa MAIL FROM.
DKIM
A fost modificat mesajul pe drum?O semnătură criptografică adăugată la trimitere, verificată cu cheia publică din DNS.
DMARC
Domeniul pe care îl vede omul e cel autentificat?Folosește rezultatele SPF și DKIM, dar verifică în plus alinierea cu câmpul From.
SPF
SPF (Sender Policy Framework) indică serverele autorizate să trimită email în numele unui domeniu. Problema apare aproape întotdeauna atunci când compania folosește mai multe servicii în paralel:
- serverul propriu de email;
- un serviciu pentru newslettere;
- un CRM;
- un magazin online care trimite confirmări de comandă;
- un serviciu de facturare;
- o platformă externă pentru notificări.
Dacă unul dintre ele nu este inclus în politica SPF, mesajele lui eșuează la autentificare — chiar dacă restul funcționează perfect.
O capcană tehnică des întâlnită: SPF permite maximum 10 interogări DNS la evaluare. Fiecare include: consumă cel puțin una, iar unele servicii aduc după ele alte include-uri. Peste limită, rezultatul devine permerror, iar autentificarea eșuează — chiar dacă toate serverele sunt trecute corect în politică. La companiile cu multe servicii, aceasta e una dintre cele mai frecvente cauze ascunse.
DKIM
DKIM (DomainKeys Identified Mail) adaugă mesajului o semnătură criptografică. Serverul destinatarului o verifică folosind cheia publică publicată în DNS.
Un rezultat DKIM=fail poate indica o configurație incorectă, o cheie DNS greșită, o cheie prea scurtă, sau modificarea mesajului după semnare — de exemplu de către o listă de discuții sau un server de redirecționare care adaugă un subsol.
DMARC
DMARC folosește rezultatele SPF și DKIM, dar verifică ceva în plus: alinierea. Adică relația dintre domeniul vizibil în câmpul From și domeniul folosit efectiv la autentificare.
De aceea este perfect posibil ca:
Se întâmplă atunci când domeniile nu sunt aliniate. Fiecare mesaj are, de fapt, două adrese de expeditor: adresa MAIL FROM, folosită de servere la livrare și pentru returnarea erorilor, și adresa din câmpul From, cea pe care o vede destinatarul. SPF se evaluează pe prima, DMARC compară rezultatul cu a doua.
Adresa MAIL FROM
MAIL FROM:<[email protected]>Folosită de servere la livrare și pentru returnarea erorilor. Pe ea se evaluează SPF. Destinatarul nu o vede.
Câmpul From
From: Firma SRL <[email protected]>Adresa afișată de programul de email. Pe ea se uită omul — și pe ea verifică DMARC alinierea.
Un exemplu practic: mesajele automate se trimit uneori cu expeditor SMTP nul — adică MAIL FROM:<> — ca eventualele erori să nu se întoarcă nicăieri. În acest caz SPF nu mai are ce evalua pe adresa MAIL FROM și cade pe identitatea serverului de retransmitere, care nu poate fi niciodată aliniată cu domeniul tău, oricât de corectă ar fi politica SPF. Rămâne DKIM ca singură ancoră — iar dacă serverul de retransmitere semnează cu domeniul lui, nici acela nu aliniază.
Configurarea corectă a SPF, DKIM și DMARC nu garantează singură livrarea în Inbox. Dar autentificarea este condiția de bază: fără ea, nimic din ce urmează nu mai contează.
Cerințele impuse de Gmail și Yahoo
Din 2024, Google și Yahoo aplică cerințe explicite pentru expeditori. Sunt utile ca listă de verificare, fiindcă descriu minimul acceptat de doi dintre cei mai mari furnizori.
- autentificare completă — SPF și DKIM configurate, cu DMARC publicat cel puțin ca
p=none; - reverse DNS valid pentru IP-ul de trimitere;
- conexiuni criptate TLS la trimitere;
- antetul
List-Unsubscribepentru mesajele comerciale, cu dezabonare într-un singur clic; - rata de spam raportată sub 0,1%, cu prag de alarmă la 0,3%;
- formatul mesajului conform standardelor, cu antete corecte.
Pentru expeditorii de volum mare — peste 5.000 de mesaje pe zi către Gmail — cerințele sunt obligatorii. Pentru ceilalți sunt bune practici, dar tot influențează reputația.
Verifică reputația IP-ului de trimitere
Fiecare server care trimite email folosește o adresă IP publică, iar sistemele de securitate construiesc în timp o reputație pentru ea, pe baza comportamentului observat.
Reputația poate fi afectată de:
- trimiterea de spam;
- conturi de email compromise;
- formulare web exploatate de boți;
- reclamații ale destinatarilor;
- trimiterea către capcane de spam;
- volume neobișnuit de mari;
- comportamentul altor utilizatori ai unui IP partajat.
Ultimul punct contează mult în găzduirea partajată. Un domeniu poate avea o configurație perfectă și totuși să trimită printr-un IP cu reputație slabă. În acest caz, problema nu se află la domeniul respectiv.
Verifică reputația domeniului
Filtrele moderne nu analizează doar adresa IP. Domeniul expeditorului are propria reputație, construită în timp din istoricul trimiterilor și din felul în care destinatarii interacționează cu mesajele.
Dacă un număr semnificativ de destinatari marchează mesajele unui domeniu ca spam, acesta este un semnal negativ care rămâne asociat domeniului, nu serverului.
Consecința practică: schimbarea IP-ului nu rezolvă automat problemele de livrare. Dacă reputația proastă e a domeniului, noul server va manifesta același comportament după scurt timp. Mutarea pe alt server e o soluție doar când problema e a infrastructurii.
Verifică dacă apari într-un blacklist
Un pas util este verificarea sistemelor DNSBL/RBL și a serviciilor de reputație. O listare indică faptul că de pe IP-ul respectiv a fost observată activitate problematică.
Dar există o nuanță importantă: apariția într-o listă nu înseamnă automat că toate emailurile vor ajunge în Spam. Furnizorii mari folosesc sisteme proprii de reputație și multe alte semnale, iar listele nu au toate aceeași greutate.
Trebuie identificat, în ordine:
- unde apare listarea;
- de ce a fost făcută;
- dacă lista respectivă este relevantă pentru destinatarii afectați;
- ce problemă trebuie eliminată înainte de a cere delistarea.
Schimbarea IP-ului sau cererile repetate de delistare, fără eliminarea cauzei, nu sunt o soluție. O delistare obținută înainte de a repara sursa se anulează în câteva zile, iar cererile repetate pot fi ele însele un semnal negativ.
Verifică PTR, hostname și identificarea SMTP
Un server de email configurat corect are un PTR (reverse DNS) valid:
Adică IP-ul rezolvă către un hostname, iar hostname-ul rezolvă înapoi către același IP. Mecanismul permite serverului destinatar să verifice identitatea infrastructurii care inițiază conexiunea.
Când două servere comunică, cel care trimite se identifică prin comanda SMTP EHLO. Într-o configurație normală, acesta folosește un hostname valid, public:
- corect:
mail.exemplu.ro, care există în DNS și corespunde cu PTR-ul; - greșit:
localhost, un hostname intern, sau adresa IP.
Pentru un server profesional, identitatea SMTP, DNS-ul direct și reverse DNS-ul trebuie să formeze o configurație coerentă. Neconcordanțele sunt un semnal negativ ieftin de eliminat și des întâlnit.
Analizează antetul mesajului
Una dintre cele mai utile surse de informații este chiar antetul emailului ajuns în Spam. Îl obții din clientul de email al destinatarului — în Gmail, prin „Afișează originalul”.
Antetul arată:
- serverele prin care a trecut mesajul, în ordine inversă;
- IP-ul real de origine;
- adresa MAIL FROM și adresa din câmpul
From, care pot să difere; - rezultatele SPF, DKIM și DMARC;
- hostname-urile implicate;
- serverele de retransmitere implicate;
- o parte din rezultatele filtrelor antispam.
Dacă toate cele trei rezultate de autentificare sunt PASS, investigația trebuie continuată către reputație, comportamentul trimiterilor și conținut. Antetul unui mesaj real spune mult mai mult decât presupunerea că „Gmail are o problemă”.
Citește codul SMTP returnat
Dacă emailul este respins, situația e complet diferită de plasarea în Spam — și mult mai ușor de diagnosticat, fiindcă serverul destinatar îți spune motivul.
4xx — temporar
Limitare de rată, greylisting, server indisponibil. Serverul tău reîncearcă automat, de obicei cu succes.
Dacă persistă zile, nu e o problemă de moment: e reputație sau volum.
5xx — permanent
Destinatar inexistent, politică antispam, blocare. Mesajul nu va fi livrat, iar reîncercările nu ajută.
Textul de după cod spune motivul. Acolo e răspunsul, nu în presupuneri.
Textul de după cod e partea utilă: poate menționa reputația, autentificarea, o politică antispam, o limită de rată, un destinatar inexistent sau o problemă de DNS. De aceea, când un email nu ajunge, primul lucru de verificat este logul SMTP al serverului tău, nu inboxul expeditorului.
Verifică dacă problema apare la toți furnizorii
Este cel mai simplu test de diagnosticare și îngustează căutarea imediat. Trimite același tip de mesaj către adrese controlate de tine, la furnizori diferiți: Gmail, Outlook, Yahoo și, dacă poți, un domeniu găzduit pe un server independent.
| Rezultat | Unde cauți mai departe |
|---|---|
| Ajunge peste tot, mai puțin la un furnizor | Relația dintre expeditor și acel furnizor: reputație specifică, reclamații ale utilizatorilor lui. |
| Ajunge în Spam la aproape toți | Problemă generală: autentificare, reputația IP-ului sau a domeniului, configurație. |
| Ajunge doar la serverele independente | Furnizorii mari aplică criterii pe care nu le îndeplinești — probabil cerințele din 2024. |
Conținutul contează, dar nu e singurul criteriu
Există încă ideea că anumite cuvinte — „gratis”, „ofertă”, „reducere” — trimit automat un email în Spam. Filtrarea modernă e mult mai complexă și cântărește simultan:
- textul mesajului;
- structura HTML și raportul text/imagine;
- linkurile și domeniile către care duc;
- atașamentele;
- identitatea expeditorului;
- istoricul domeniului;
- reputația IP-ului;
- comportamentul anterior al destinatarilor.
Un email simplu poate ajunge în Spam dacă e trimis de o infrastructură cu reputație slabă. Un newsletter comercial complex poate ajunge fără probleme în Inbox dacă expeditorul are reputație bună și respectă practicile corecte.
Linkurile din mesaj
Un mesaj poate fi trimis de un domeniu perfect legitim, dar poate conține linkuri către alte domenii — iar acelea intră la rândul lor în evaluare. Un newsletter obișnuit poate conține:
- domeniul companiei;
- un serviciu de urmărire a clicurilor;
- un scurtător de URL-uri;
- un CDN;
- un serviciu extern de marketing.
Dacă unul dintre domeniile implicate are reputație problematică, mesajul devine mai suspect. De aceea, într-o investigație trebuie analizat întregul mesaj, nu doar adresa din câmpul From.
Creșterile bruște de volum
Un domeniu care trimite în mod normal câteva zeci de mesaje pe zi și începe brusc să trimită zeci de mii are un comportament diferit. Chiar dacă mesajele sunt legitime, schimbarea declanșează mecanisme de protecție.
Din acest motiv, infrastructurile noi și campaniile cu volume mari se introduc progresiv — proces cunoscut ca warm-up de IP sau de domeniu. Scopul nu e păcălirea filtrelor, ci construirea unui istoric predictibil.
Reclamațiile utilizatorilor cântăresc cel mai mult
Un email poate fi ireproșabil din punct de vedere tehnic și totuși perceput de destinatar ca spam. Dacă utilizatorii apasă frecvent Report Spam, furnizorul primește cel mai puternic semnal negativ pe care îl poate primi.
Google recomandă menținerea ratei de spam raportate sub 0,1% și evitarea pragului de 0,3%.
Poți avea SPF PASS + DKIM PASS + DMARC PASS și totuși o reputație slabă, dacă destinatarii nu vor mesajele. Autentificarea dovedește cine ești, nu că mesajul e dorit.
Un formular de pe site îți poate strica reputația
Aceasta e o cauză des trecută cu vederea, iar problema nu e neapărat un cont compromis.
Să presupunem că site-ul permite crearea unui cont și trimite automat un mesaj de tipul „Confirmați adresa de email”. Un bot poate introduce automat mii de adrese colectate de pe internet. Aplicația începe astfel să trimită mesaje legitime tehnic către persoane care n-au cerut niciodată nimic.
Din perspectiva destinatarului și a sistemului de reputație, rezultatul seamănă foarte mult cu spamul. Același lucru se poate întâmpla cu:
- formulare de contact;
- recuperarea parolei;
- invitații;
- formulare de recomandare;
- newslettere fără confirmarea adresei;
- funcții de tip „trimite unui prieten”.
De aceea, când apare brusc o problemă de reputație, trebuie verificate și aplicațiile web care pot genera email, nu doar serverul de mail.
IP-ul partajat
Pe infrastructurile de găzduire partajată, sute de domenii pot folosi același IP pentru trimitere. Dacă unul dintre clienți e compromis sau generează spam, reputația IP-ului se degradează pentru toți.
Un alt client de pe același server poate avea SPF corect, DKIM valid, DMARC aliniat, parole sigure și mesaje ireproșabile — și totuși să observe probleme de livrare.
Acesta e motivul pentru care diagnosticul trebuie să separe întotdeauna reputația domeniului de reputația infrastructurii de trimitere. Sunt lucruri diferite, cu remedii diferite.
Ordinea practică de verificare
În loc să modifici simultan DNS-ul, serverul și conținutul mesajelor, parcurge verificările în ordine logică. Fiecare pas îngustează căutarea și reduce riscul de a schimba lucruri care funcționau.
- Mesajul e respins sau ajunge în Spam?Dacă e respins, codul SMTP îți dă motivul direct și investigația se termină aici.
- Antetul unui mesaj afectatIP-ul real de origine și rezultatele SPF, DKIM, DMARC. Cere-l destinatarului, nu-l deduce.
- DNS: SPF, DKIM, DMARC, hostname, PTRDacă autentificarea și identitatea serverului sunt coerente între ele.
- Reputația IP-ului și a domeniuluiCare dintre cele două e afectată — remediile sunt diferite.
- Logurile serveruluiVolume neobișnuite, autentificări SMTP suspecte, aplicații web care trimit mult.
- Comparația între furnizoriDacă problema e generală sau specifică unui singur destinatar.
- Conținutul și linkurileUltimul pas, după ce infrastructura a fost verificată. Nu primul.
Instrumente utile
Câteva surse de date care scurtează investigația:
- Google Postmaster Tools — pentru domeniile care trimit suficient trafic către Gmail, arată reputația domeniului și a IP-ului, rezultatele de autentificare, rata de spam raportată de utilizatori și problemele de livrare. Deosebit de util când mesajele sunt acceptate, dar plasarea în Inbox se deteriorează.
- Rapoartele DMARC — dacă ai publicat o adresă
rua, primești zilnic rapoarte agregate de la furnizorii mari. Ele arată exact ce a văzut destinatarul: câte mesaje au trecut, câte au picat și de pe ce infrastructură. E singura sursă care măsoară rezultatul, nu intenția. - Verificatoarele de blackliste — utile pentru o privire rapidă, dar rezultatul trebuie interpretat, nu luat ca verdict.
Dintre acestea, rapoartele DMARC sunt cele mai subevaluate. Publicarea unei adrese rua nu schimbă nimic în livrare și nu costă nimic, dar îți dă vizibilitate asupra a ceea ce se întâmplă cu mesajele tale la destinatar — inclusiv asupra serviciilor care trimit în numele domeniului tău fără să știi.
Nu există un singur „scor de spam”
Unul dintre cele mai importante lucruri de înțeles: nu există un scor universal care determină unde ajunge un email.
Gmail ia o decizie, Outlook alta, iar serverul unei companii poate aplica reguli proprii. Fiecare sistem combină informații despre autentificare, reputație, infrastructură, conținut și comportamentul utilizatorilor, cu ponderi diferite.
De aceea, un test online care spune că mesajul tău are „10/10″ nu garantează livrarea în Inbox. E o verificare utilă a configurației, nu o predicție.
Ce nu rezolvă un filtru de intrare
O precizare necesară, fiindcă cele două lucruri se confundă des.
Un serviciu de filtrare antispam la nivel de gateway — inclusiv SpamFilter.ro — protejează mesajele pe care le primești. Nu influențează în niciun fel reputația ta ca expeditor și nu rezolvă problemele de livrare a mesajelor pe care le trimiți.
Sunt două probleme distincte, cu soluții distincte:
↓Primesc spam în inbox
Se rezolvă cu filtrare la intrare, înaintea serverului tău. Mesajele nedorite sunt oprite înainte să ajungă la destinatar.
↑Mesajele mele ajung în spam
Se rezolvă cu autentificare corectă, reputația IP-ului și a domeniului, și igiena listelor de trimitere. Un filtru de intrare nu are ce repara aici.
Dacă problema ta e a doua, ghidul de mai sus e drumul corect. Un filtru de intrare, oricât de bun, nu are ce să repare acolo.
Concluzie
Când un email legitim ajunge în Spam, schimbarea textului nu ar trebui să fie prima reacție. Problema poate veni din autentificarea domeniului, reputația IP-ului, reputația domeniului, configurația DNS, infrastructura partajată, aplicațiile web, comportamentul de trimitere sau reacția destinatarilor.
Un diagnostic corect pornește de la dovezi, în ordinea asta:
Abordarea aceasta identifică sursa reală înainte de modificări inutile — iar modificările inutile au propriul cost: strică lucruri care funcționau și fac problema mai greu de urmărit.
Pentru companii, prevenția valorează cât depanarea. Monitorizarea reputației, configurarea corectă a SPF, DKIM și DMARC, protejarea formularelor web și controlul surselor care pot trimite email în numele domeniului mențin împreună o livrare predictibilă.
Cât spam primești, de fapt?
Articolul de față e despre mesajele pe care le trimiți. Dacă problema e inversă — primești prea mult spam — testează filtrarea 30 de zile pe traficul tău real și vezi exact ce s-ar fi oprit înainte să ajungă la tine.
Pornește testul gratuit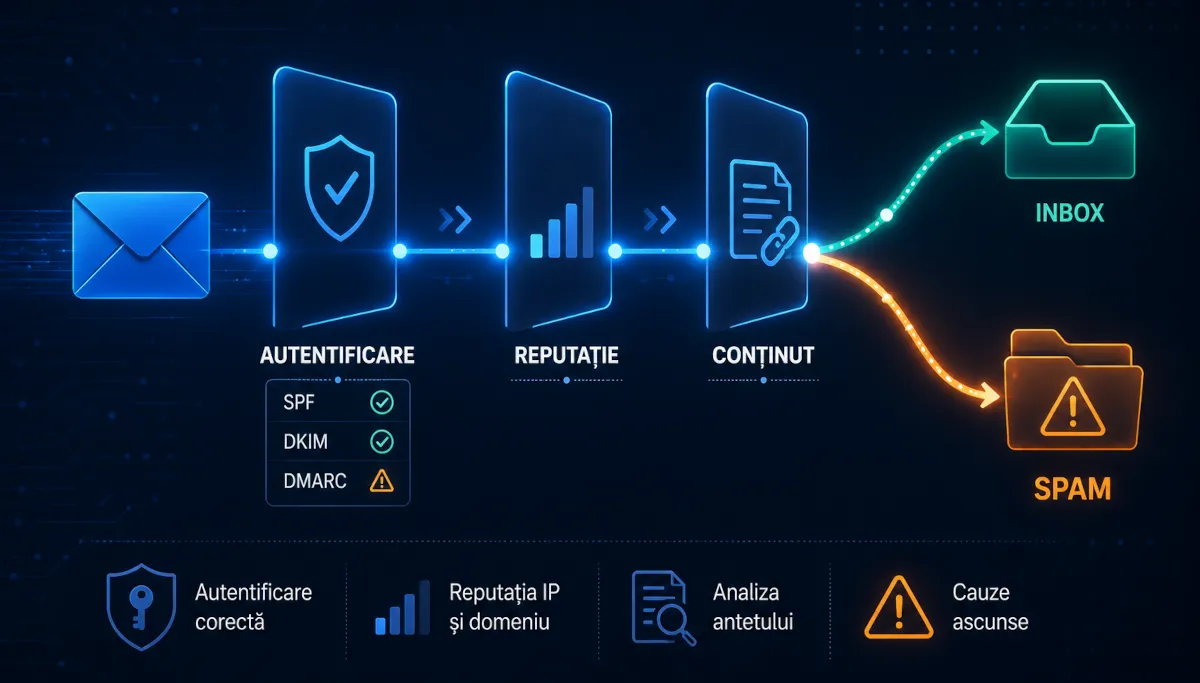
Etichete: antet email, blacklist, cod SMTP, deliverability, DKIM, DMARC, Gmail Postmaster Tools, livrare email, reputație email, reverse DNS, SPF